10월 6일, 국무회의에서 이재명 대통령은 최근 은행을 겨냥한 일부 사이버 공격에서 AI를 사용한 정황이 나타났다고 언급하며, 관계 부처에 공격 경위를 신속하고 명확하게 규명하고 AI 시대에 맞는 사이버 보안 방어 대책을 마련하라고 지시한 것으로 보도되었습니다. 이번 사안은 AI가 공격의 속도와 규모를 높이는 상황에서 기업이 애플리케이션 보안을 어디서부터 점검해야 하는지 보여줍니다.
1. 사건 개요 | 국내 금융권 대상 AI 보조 공격 정황
보도에 따르면 9월 말부터 국내 5대 시중은행이 처음으로 동시에 해킹 시도를 받았습니다. 일부 은행에서는 고객 정보 유출이 발생했고, 다른 은행들은 공격을 차단해 유출이 없었던 것으로 전해집니다. 또한 한 저축은행에서도 수만 명 규모의 고객 정보가 유출되었고, 7개 금융기관에서 동일한 공격 IP가 확인되었다고 보도되었습니다.
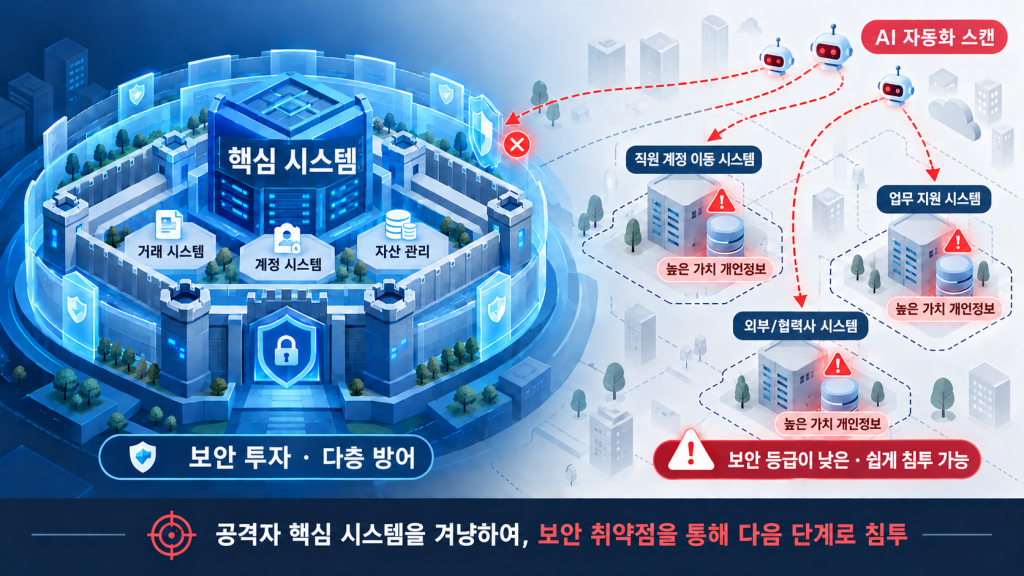
주목할 점은 침투 지점입니다. 공격은 직원용 모바일 오피스 시스템, 업무 지원 시스템 등 ‘서브코어’ 영역을 노린 것으로 보도되었습니다. 이런 시스템은 자금을 직접 제어하지는 않지만 가치가 높은 개인정보를 대량으로 보관하고 있으며, 보안 수준은 핵심 시스템보다 크게 낮은 경우가 많습니다. 이에 금융 당국은 고객 대면 여부와 관계없이 외부에서 접근 가능한 모든 IT 시스템을 전수 점검하고, 보안 취약점과 접근 통제를 중점 확인하도록 요구한 것으로 알려졌습니다.
현재까지 공격자가 어떤 AI 도구를 사용했는지, 유출 규모가 전체 얼마인지는 공식적으로 공개되지 않았습니다. 다만 지금까지 알려진 내용만 보면, AI는 공격자가 애플리케이션 결함을 대량으로 자동 탐색하게 해 주고, 핵심 업무 밖의 외부 시스템과 서드파티 소프트웨어가 가장 뚫리기 쉬운 고리가 되고 있습니다.
2. AI 자동화 공격에서 더 커지는 애플리케이션 보안의 세 가지 약점
2-1. 서브코어 시스템과 서드파티 소프트웨어의 가시성 부족
보안 투자는 보통 핵심 시스템에 집중됩니다. 반면 협력사, 외주 인력, 직원이 사용하는 시스템은 여러 팀이나 외주사가 개발하고, 검수 때 기능만 확인할 뿐 코드 결함이나 사용된 오픈소스 컴포넌트는 충분히 점검하지 않는 경우가 많습니다. 공격자가 AI로 대량 스캔을 수행하면 이런 사각지대가 가장 먼저 드러납니다.
2-2. 인증·접근 통제 결함은 개발 단계에서 이미 심어진다
인증 우회, 권한 및 세션 검증 부족과 같은 문제는 상당 부분 코드 구현에서 비롯되며, 출시 전 수작업 리뷰만으로는 모두 잡아내기 어렵다는 것이 업계의 경험입니다.
2-3. 공격은 빨라지는데, 수정 자원은 방대한 경고에 분산된다
공격자가 AI로 취약점 발견을 가속하는 동시에, 개발팀도 AI로 코드를 빠르게 생산하고 있습니다. 보안팀이 실제로 악용 가능한 취약점을 구분하지 못하면 한정된 수정 자원이 분산됩니다.
3. Mend.io | 보안 점검을 개발·배포 단계로 앞당기다
인증, 접근 통제, 데이터 거버넌스는 기업이 아키텍처 차원에서 직접 구축해야 합니다. 그러나 코드 점검, 컴포넌트 위험 관리, 수정 우선순위 판단은 자동화 도구로 커버리지와 대응 속도를 크게 높일 수 있습니다.
Mend는 GitHub, GitLab, Bitbucket, Azure DevOps와 네이티브로 연동되는 애플리케이션 보안 플랫폼으로, 자체 개발 코드, 외부 납품 코드, 오픈소스 의존성, 컨테이너 이미지, Infrastructure as Code를 모두 다룹니다.
사각지대 해소: 자체 개발 및 외주 납품 코드에 SAST와 SCA를 수행하고 SBOM을 자동 생성해, 외부 공개 시스템마다 “무엇을 사용하고 어떤 위험이 있는지” 확인할 수 있습니다.
점검 시점 앞당기기: Mend SAST는 30여 개 프로그래밍 언어를 지원하며, IDE, 코드 저장소, CI/CD에서 코드 결함을 점검합니다. AI 코딩 어시스턴트가 생성한 코드도 대상이며, AI 기반 수정 제안을 제공합니다.
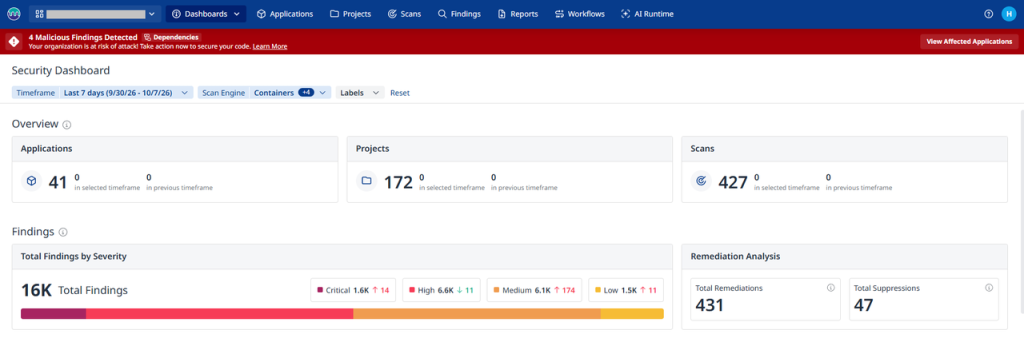
악성 컴포넌트 식별: Mend SCA는 스캔 중 npm, PyPI, RubyGems 생태계와 컨테이너 이미지의 악성 패키지를 자동 탐지하고, 발견 즉시 조직 단위 경고를 발송합니다. 데이터를 탈취하거나 악성 코드를 주입하는 컴포넌트를 신속히 제거하는 데 도움이 됩니다.
악용 가능한 위험에 집중: Mend SCA는 도달 가능성(reachability) 분석, EPSS, CVSS 4.0을 결합해 오픈소스 취약점의 우선순위를 정합니다.
수정 가속: Mend Renovate로 의존성 버전을 자동 업데이트해 알려진 취약점의 수정 주기를 단축합니다.
3-1. 도달 가능성 분석 | 실제로 호출되는 취약점만 수정한다
오픈소스 취약점 경고가 수백, 수천 건에 이르는 경우가 흔합니다. Mend SCA는 자사 코드에서 직접·간접 의존성까지 이어지는 전체 호출 체인을 추적해, 애플리케이션이 취약한 함수를 실제로 호출하는지 판단합니다. 호출되지 않는 취약점은 우선순위를 자동으로 낮추어, 현재 애플리케이션에 실질적 위험이 없는 경고를 걸러내고 수정 자원을 실제로 악용 가능한 문제에 집중할 수 있게 합니다.
4.대규모로 검증된 플랫폼
Mend SCA는 200여 개 프로그래밍 언어와 프레임워크를 지원하며, 주요 오픈소스 생태계, 컨테이너 레이어, IaC를 포괄합니다. Mend Renovate는 수백만 개 코드 저장소에서 사용되고 있습니다.
다만 애플리케이션 보안 도구가 인증, 접근 통제, 데이터 거버넌스에 대한 기업의 전체 설계를 대체할 수는 없으며, 운영 단계의 모의 침투 테스트와 모니터링도 필요합니다. 그럼에도 개발·배포 단계에서 더 일찍, 더 지속적으로 점검하면 운영 환경으로 유입되는 악용 가능한 약점을 줄일 수 있습니다.
결론
이번 사안에서 AI가 높인 것은 공격의 효율입니다. 업계 경험상 악용 가능한 약점의 상당수는 개발·배포 단계에 이미 존재합니다. 애플리케이션 보안 현황을 점검하려는 기업이라면, 외부에 공개된 서브코어 시스템 하나부터 시작해 보시기 바랍니다. 해당 시스템의 코드와 오픈소스 컴포넌트는 보안 점검을 거쳤는지, 발견된 취약점 중 실제로 악용 가능한 것은 무엇인지 확인하는 것입니다.
Mend.io 플랫폼에 대한 궁금한 사항이 있으시다면 언제든 저희에게 문의주세요!