IOT, OT, ICS 기기 제조사와 운영사를 위해 설계되었습니다
ONEKEY 펌웨어 보안 및 컴플라이언스 플랫폼
제품 사이버 보안과 컴플라이언스를 효율적으로 관리하세요
SBOM 검증, 취약점 탐지 및 우선순위 지정, 제로데이 취약점 발견, 법규 컴플라이언스, 제품 전체 생명주기 모니터링까지 아우르는 통합 솔루션입니다. 소프트웨어 개발 생명주기(SDLC) 전반을 커버하여 안전한 제품을 만들고, 업계 표준을 충족하고, 지능적으로 공격을 방어하며, 자동화된 보안 폐루프를 실현하도록 돕습니다.
최첨단 기술 × 전문가의 지혜를 활용한 두 개의 엔진으로 구동
제로 러닝 커브
개발팀, 제품 보안 대응팀(PSIRT), 제품 매니저를 위해 설계된 친화적인 인터페이스로, 클릭 몇 번으로 시간과 비용을 절감합니다.
전 과정 커버
제품 설계부터 단종 유지보수까지, 모든 사이버 보안과 컴플라이언스 요구를 하나의 플랫폼에서 충족합니다.
위험과 업무 부담을 줄이기 위해 설계된 기능
엔드투엔드 플랫폼으로 보안 프로세스를 간소화하고 컴플라이언스 요구사항을 손쉽게 충족하세요
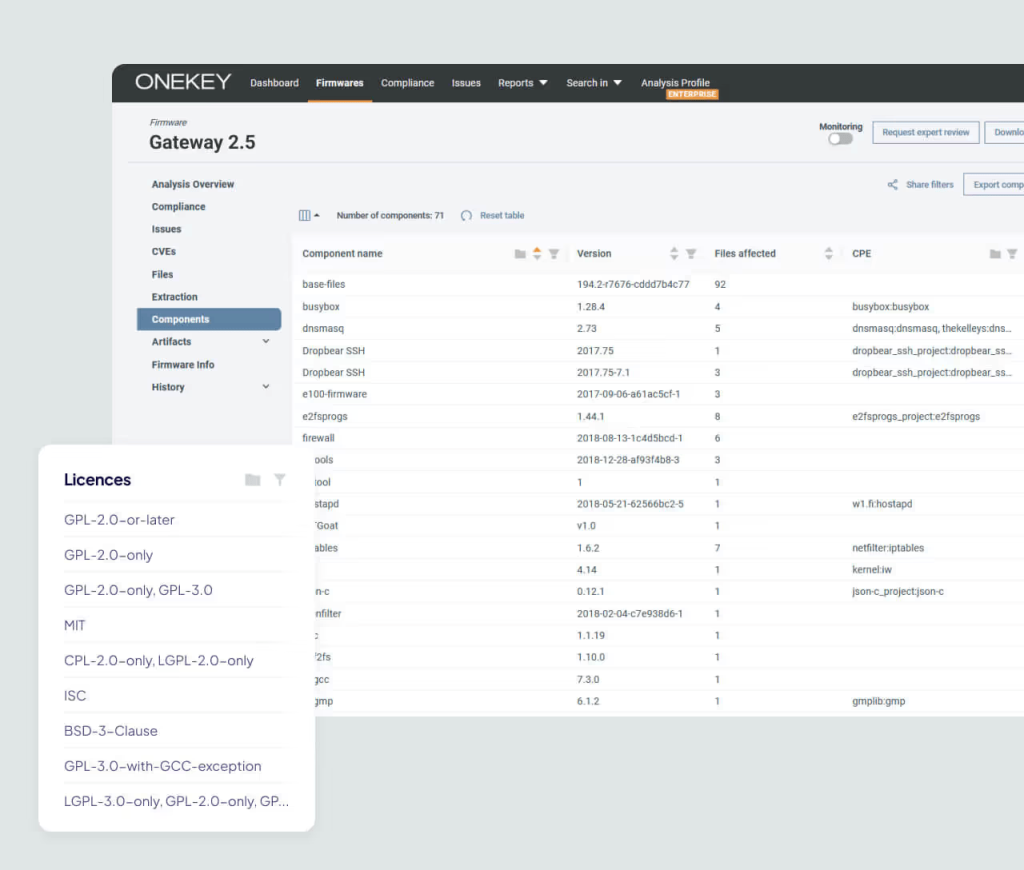
소프트웨어 자재 명세서(SBOM) 관리
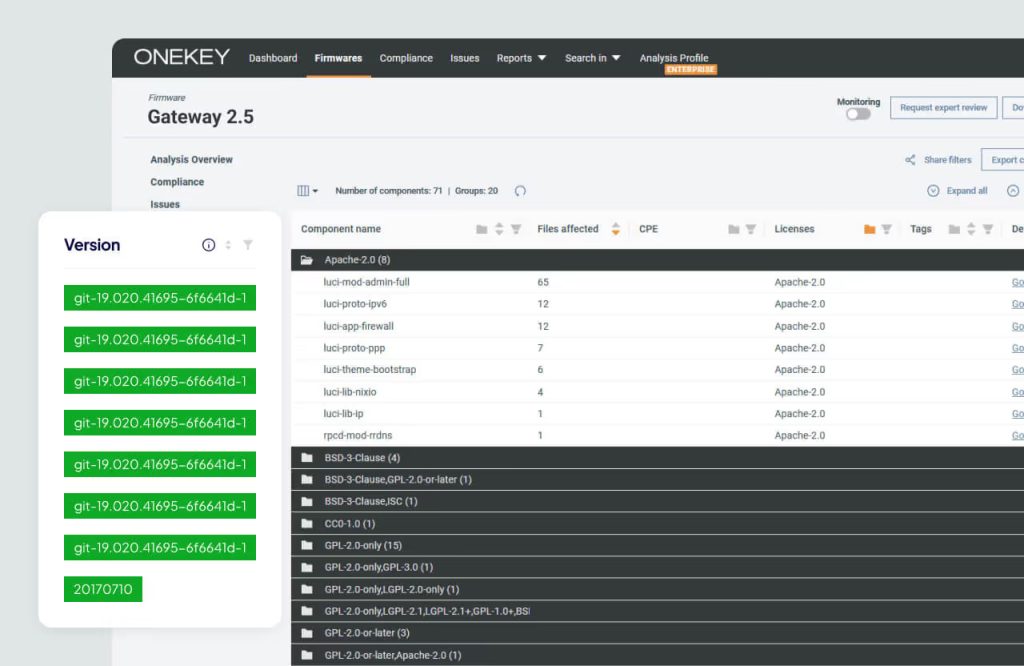
소프트웨어 공급망 보안을 자동으로 보장
• SBOM 파일을 빠르게 생성, 가져오기, 모니터링하고 CycloneDX 등 표준 포맷으로 원클릭 내보내기 지원
• 바이너리 이미지, 소스 코드 스캐너에서 구성 요소 정보를 가져오거나 제3자 데이터와 통합 가능
• 소스 코드가 없는 SBOM 파일도 독립적으로 업로드 가능
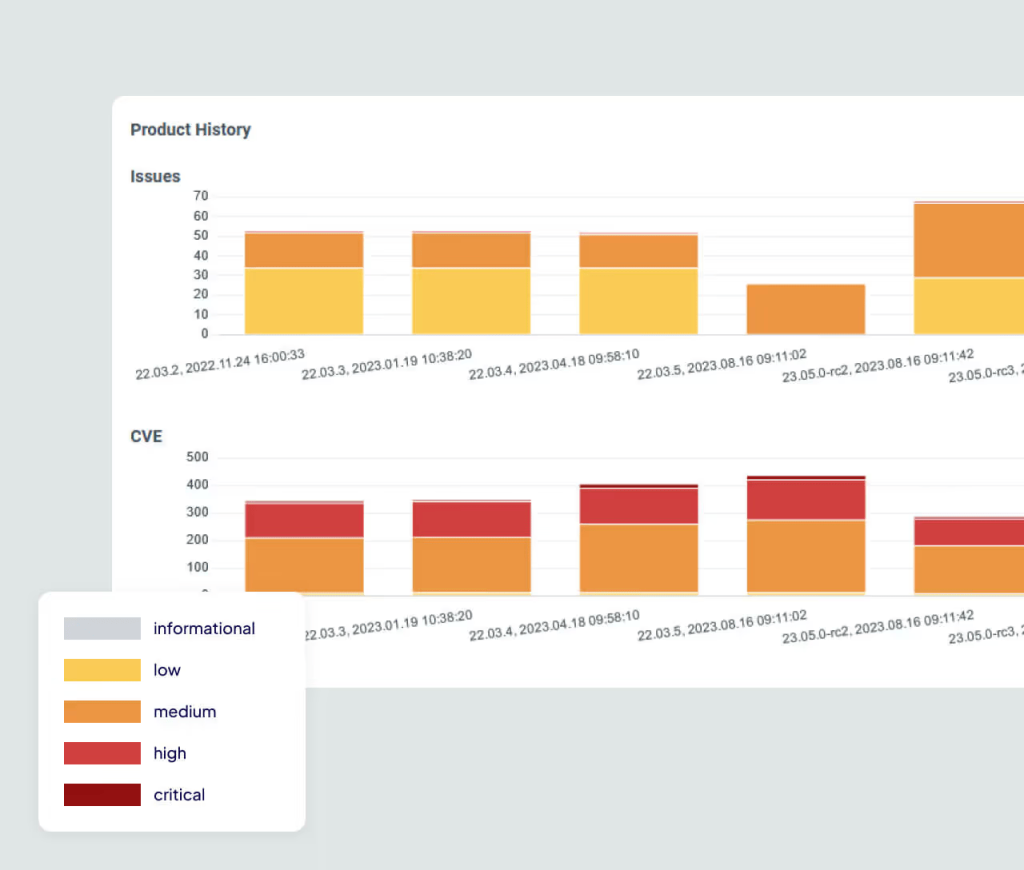
• 플랫폼이 신규 및 기존 취약점 동향을 24시간 자동 모니터링
자동화된 취약점 분석
수정 주기를 크게 단축
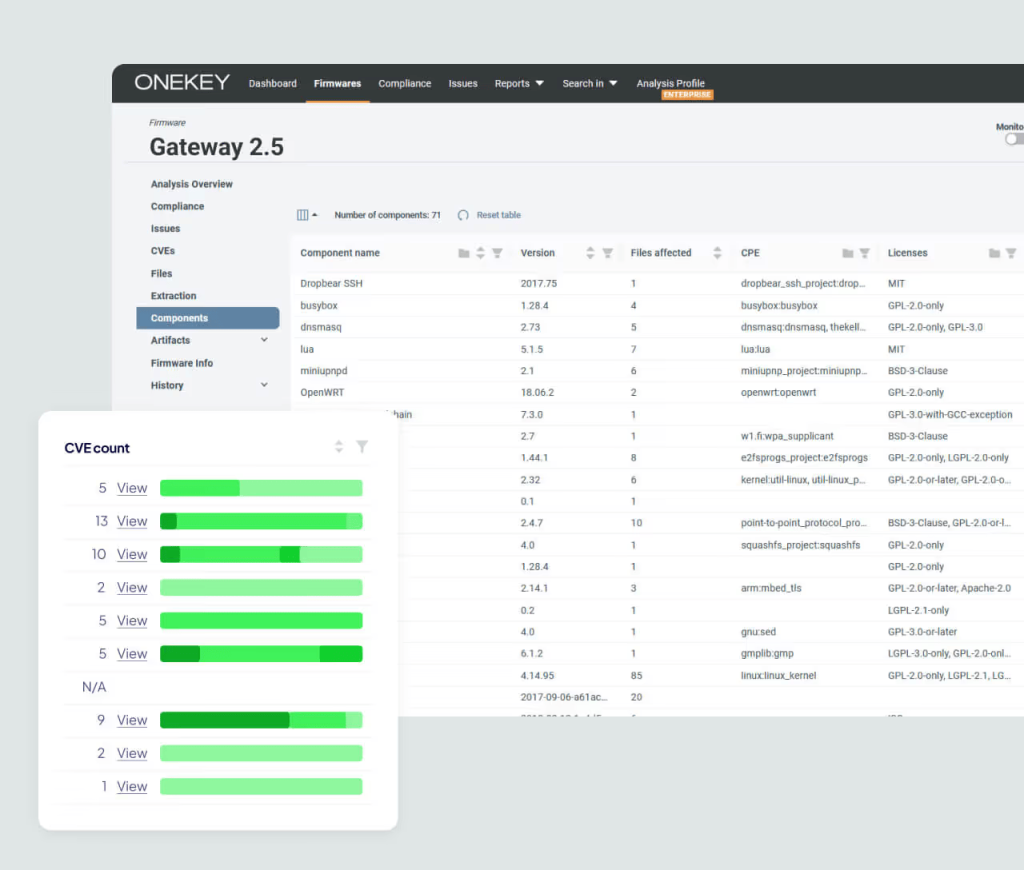
• 전체 제품 라인의 새로운 위협을 연중무휴 자동 스캔
• 핵심 취약점을 지능적으로 표시하여 리소스를 집중해 우선 수정
• 정기적인 자동화 평가로 보안 방어 체계를 지속적으로 개선
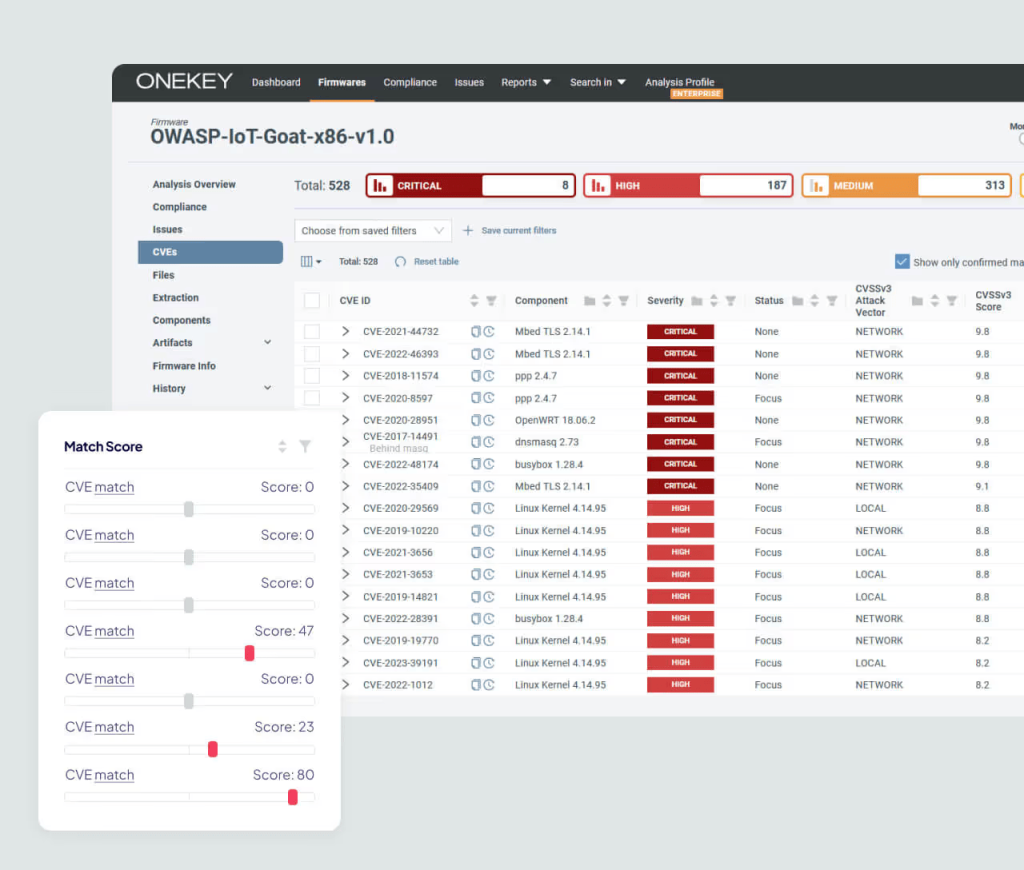
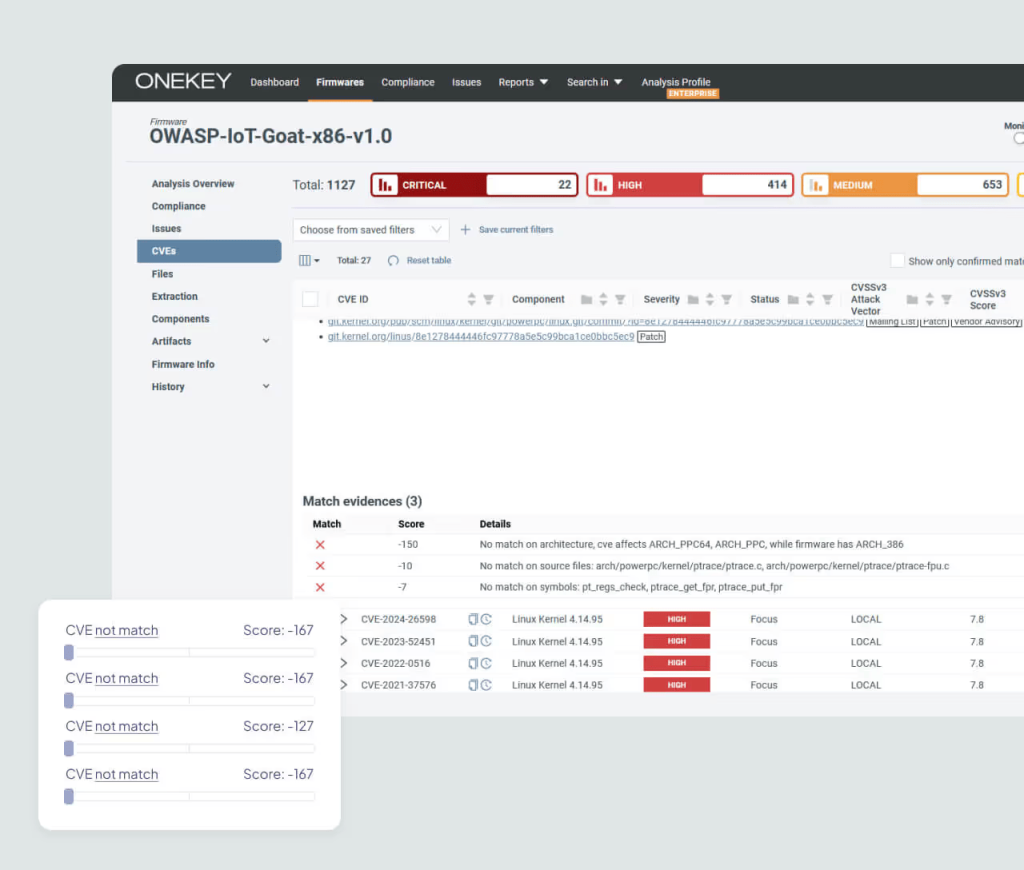
자동화된 영향 평가
핵심 취약점에 정밀하게 집중
• 수천 개의 CVE 취약점을 분 단위로 처리
• 펌웨어 환경과 결합하여 취약점의 실제 영향을 분석
• 증거를 자동으로 수집하고 시각화 보고서 생성
• 직관적인 취약점 매칭 점수 시스템 제공
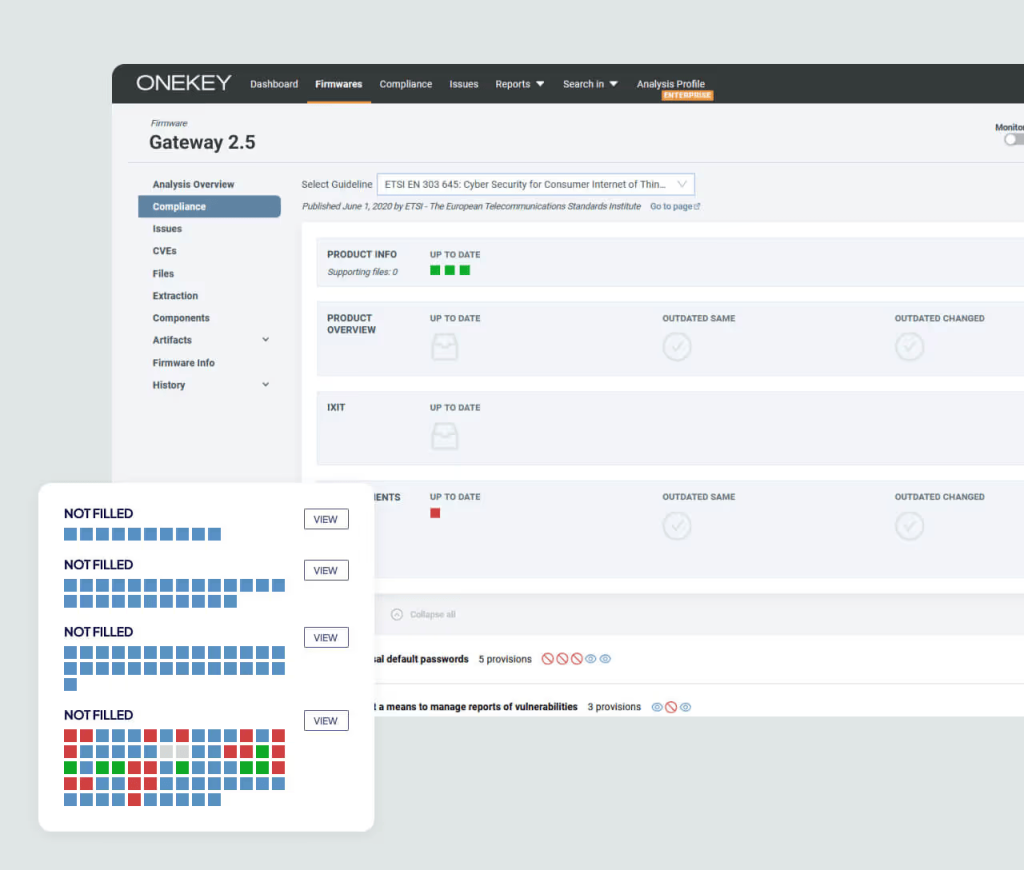
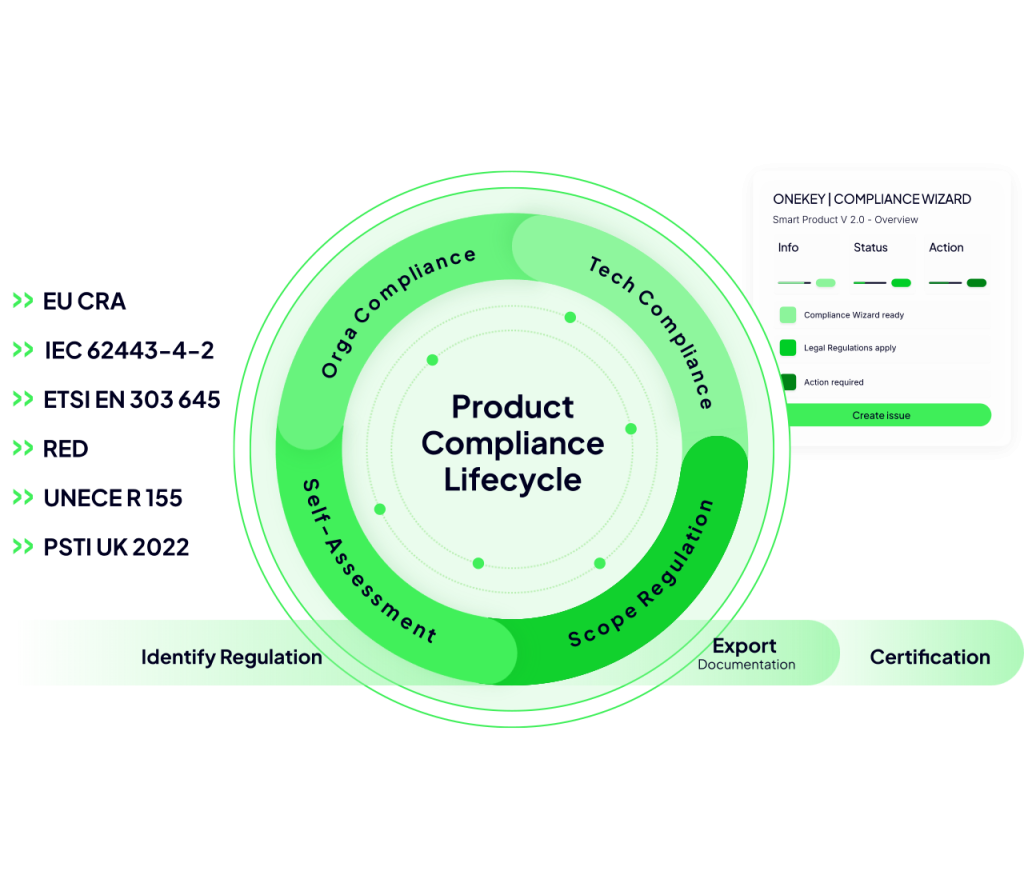
제품 사이버 보안 컴플라이언스
컴플라이언스 요구사항을 손쉽게 충족
• 특허 기술 Compliance Wizard™의 단계별 안내:
– EU 사이버 회복력법(CRA)
– IEC 62443 산업 표준
– ETSI 303 645 IoT 규격
• 자동화된 컴플라이언스 분석 및 문서 생성
• 맞춤화 가능한 평가 템플릿과 감사 추적
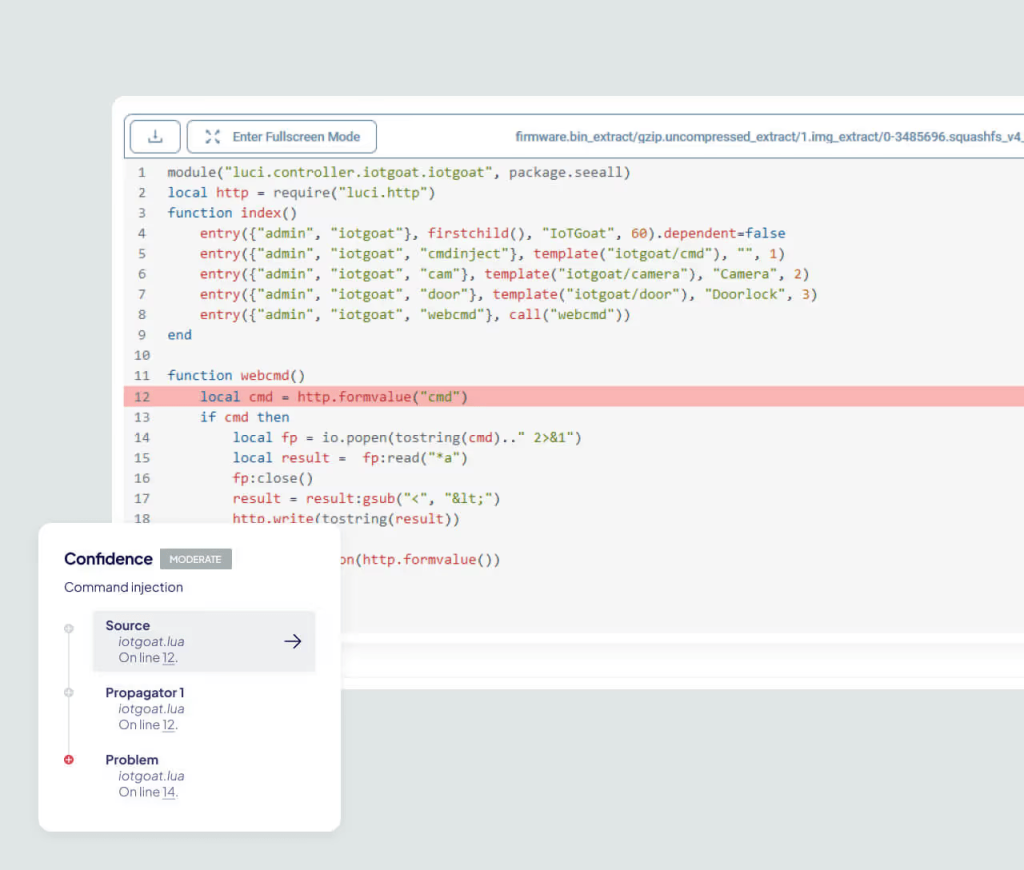
제로데이 취약점 탐지
IoT/OT의 알려지지 않은 위협 발견
• 스마트 기기와 산업 제어 시스템 전용 탐지
• 명령 삽입, 안전하지 않은 통신 등의 취약점 식별
• 정적 코드 분석으로 데이터 흐름 추적
• 잠재적 보안 위험을 신속하게 파악
펌웨어 보안 모니터링
실시간 위험 스캔
• 매일 자동으로 펌웨어 재분석
• 지속적으로 업데이트되는 취약점 데이터베이스
• 중대한 위험에 대한 즉각적인 경고
• 보안 개선 이력을 전체적으로 추적
오픈소스 라이선스 검사
법적 위험 회피
• 라이선스 충돌을 신속하게 식별
• 자동화된 컴플라이언스 감사
• 완전한 소송 증거 체인
• 정확한 라이선스 관리 기록
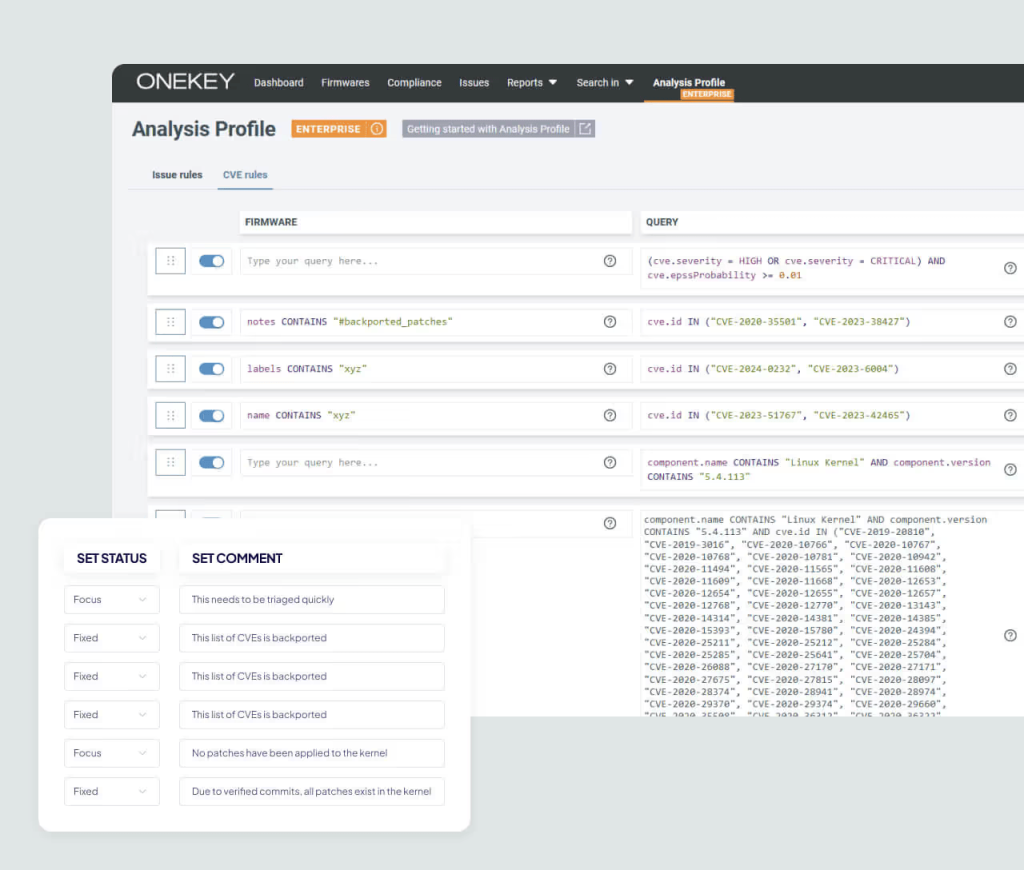
맞춤형 분석 설정
유연한 위협 모델링
• 맞춤형 위협 규칙 통합
• CVE 우선순위 관리
• 오탐 필터링 메커니즘
• 사용자 정의 위험 허용 임계값
• 기존 보안 정책과 매끄러운 연동
컴플라이언스 지원
시장 진입을 위해 반드시 준수해야 하는 법규/법률
- EN 18031-1: Common Security Requirements for Radio Equipment – Part 1: Internet-connected radio equipment. EU 법규 요구사항으로, EU 시장에 진입하는 IoT 기기는 반드시 준수해야 합니다.
- EU: Cyber Resilience Act (CRA), EU의 새로운 입법으로 향후 모든 네트워크 연결 제품에 강제 적용되며 보안 생명주기 요구사항을 충족해야 합니다.
- ETSI EN 303 645: 소비자 IoT 기기의 EU 시장 기본 보안 요구사항으로, 영국, 핀란드, 독일, 프랑스에서 이미 강제 표준으로 직접 채택했습니다.
- GOV.UK: Code of Practice for consumer IoT security. 영국 법규 요구사항으로, IoT 제품이 영국 시장에 진입하려면 반드시 준수해야 합니다.
- LEGINFO CA GOV: SB-327, 캘리포니아 주법으로 IoT 기기에 고유하거나 강력한 인증 비밀번호를 요구하며 강제 시행됩니다.
- UK: Product Security and Telecommunications Infrastructure Act 2022 (PSTI Act), 영국 IoT 제품 강제 법규로 2024년부터 전면 시행되었습니다.
- UN: Regulation No. 155, 자동차 산업 사이버 보안 관리 규정으로 EU 자동차 시장에 진입하려면 반드시 준수해야 합니다.
인증, 입찰, 업계 컴플라이언스에서 자주 요구되는 사항
- CSA.GOV.SG: Cybersecurity Labelling Scheme 1.1, 싱가포르 IoT 제품 보안 라벨링 제도로 싱가포르 시장 진입 시 일반적으로 요구됩니다.
- ENISA: Baseline Security Recommendations for IoT, EU 사이버 보안청(ENISA)의 권고사항으로 다양한 EU 컴플라이언스 프레임워크의 참고 자료로 활용됩니다.
- IEC 62443-4-2: 산업 제어 시스템/산업용 IoT 국제 표준으로 일부 업계 고객이 강제로 요구합니다.
- ioXt: 2020 Base Profile, 국제 IoT 보안 인증 연합 표준으로 Google, Amazon 등의 생태계에서 요구합니다.
- NIST IR 8259A: 미국 IoT 보안 역량 기준선으로 미국 정부 조달 및 기업 컴플라이언스에 흔히 사용됩니다.
CRA 컴플라이언스 도구 모음
CRA 적용 범위 자가 진단 도구 (무료)
1분 만에 제품이 CRA 대상인지 자가 진단하세요. 간단한 질문 몇 가지로 제품이 EU 사이버 회복력법(CRA)의 적용 범위에 해당하는지 빠르게 판단할 수 있습니다.
CRA 제품 분류 조회 도구 (무료)
CRA 제품 등급을 빠르게 확인하세요: 제품의 핵심 기능에 따라 Default, Important 또는 Critical 제품 중 어디에 해당하는지 빠르게 판단하고 그에 맞는 컴플라이언스 평가 경로를 확인할 수 있습니다.
ONEKEY CRA 컴플라이언스 센터
“우리 제품이 CRA 적용 대상인가”부터 “어떤 분류에 속하고 어떤 평가가 필요하며 SBOM과 취약점 관리 체계를 어떻게 구축해야 하는가”까지, 하나의 완결된 컴플라이언스 지식 체계로 기업이 법규 이해에서 실행 가능한 실무로 나아가도록 돕습니다.
취약점 탐지
- CA 인증서 검증 실패
- 인증서 검증 실패
- 코드 분석: SQL 인젝션
- 코드 분석: 코드 인젝션
- 코드 분석: 명령어 인젝션
- 코드 분석: 위험한 서비스 실행
- 코드 분석: 파일 포함(File Inclusion)
- 코드 분석: 포맷 스트링
- 코드 분석: 헤더 인젝션
- 코드 분석: phpinfo 정보 노출
- 코드 분석: 안전하지 않은 역직렬화
- 코드 분석: 느슨한 동등성 비교(Loose Equality)
- 코드 분석: 피어 검증 누락
- 코드 분석: 객체 인스턴스화
- 코드 분석: 경로 순회(Path Traversal)
- 코드 분석: 평문 통신
- 코드 분석: 스택 버퍼 오버플로우
- 코드 분석: 취약한 암호화
- 사용자 정의 취약점
- 위험한 서비스 실행
- ELF Fortify 보호 누락
- ELF 전체 읽기 전용 재배치(Full RELRO) 누락
- ELF 즉시 바인딩(Immediate Binding) 누락
- ELF 비실행 스택(NX) 누락
- ELF 스택 보호(Stack Canary) 누락
- ELF 비-PIE/PIC(위치 독립 코드 아님)
- ELF 심볼 정보 미제거
- 만료된 인증서
- 하드코딩된 SSH 호스트 키
- 하드코딩된 계정 비밀번호
- 개인 키를 포함한 하드코딩된 인증서
- 하드코딩된 인증정보(Credential)
- 하드코딩된 개인 키
- 정보 노출: .DS_Store 파일
- 정보 노출: .svn 디렉터리
- 정보 노출: Vim 스왑 파일
- 악성코드
- 안전하지 않은 Android 빌드 구성
- 안전하지 않은 Dropbear SSH 서버 실행
- 안전하지 않은 OpenSSH 서버 구성
- 안전하지 않은 RSA 지수(Exponent)
- 안전하지 않은 관리 프로토콜
- 유효하지 않은 인증서
- 피어 검증 누락
- 오래된 인증서 버전
- 오래된 통신 프로토콜
- 평문 통신
- 권한 상승
- SSH 인가 키(authorized_keys) 위험
- 인증서 키 길이 과소
- 신뢰할 수 있는 CA 불일치
- 불필요한 소프트웨어
- 취약점 패턴
- 취약한 인증서 서명 알고리즘
- 취약한 암호 스위트(Cipher Suite) 사용
- ……
지원하는 펌웨어 포맷
| 번호 | 펌웨어 포맷 | 처리 유형 | 완전 지원 여부 |
| 1 | 7-ZIP | ARCHIVE | 완전 지원 |
| 2 | ADVENICA IMAGE | ARCHIVE | 암호화 파티션 미지원 |
| 3 | ALCATEL IMAGE | ARCHIVE | 완전 지원 |
| 4 | ANDROID AVB | FILESYSTEM | 완전 지원 |
| 5 | ANDROID BINARY XML FORMAT (AXML) | ARCHIVE | 완전 지원 |
| 6 | ANDROID BOOTIMG | FILESYSTEM | 완전 지원 |
| 7 | ANDROID BOOTLOADER (ABL) | ARCHIVE | 완전 지원 |
| 8 | ANDROID DTBO | FILESYSTEM | 완전 지원 |
| 9 | ANDROID EROFS | FILESYSTEM | 완전 지원 |
| 10 | ANDROID OTA | FILESYSTEM | 완전 지원 |
| 11 | ANDROID SPARSE | FILESYSTEM | 완전 지원 |
| 12 | ANDROID SPARSE (TRANSFER LIST) | FILESYSTEM | 완전 지원 |
| 13 | ANDROID SUPER | FILESYSTEM | 완전 지원 |
| 14 | ANDROID VENDORIMG | ARCHIVE | 완전 지원 |
| 15 | AR | ARCHIVE | 완전 지원 |
워크플로우에 매끄럽게 통합
ONEKEY 엔드투엔드 플랫폼으로 사이버 보안 워크플로를 간소화하고 컴플라이언스 목표를 달성하세요

Azure Entra ID
OpenID Connect 표준을 지원하는 모든 아이덴티티 공급자와 연동해 싱글 사인온(SSO)을 구현합니다
Jenkins
CI/CD 파이프라인 오케스트레이션 도구에 자동화된 품질 게이트를 통합합니다
Splunk
SIEM 도구를 통해 위협 자동 탐지와 티켓 생성을 실현합니다
Power BI
이해관계자에게 대시보드와 핵심성과지표(KPI) 데이터를 공유합니다
Jira
티켓 시스템, 프로젝트 관리, 협업 도구에서 직접 작업을 생성합니다
GitLab/GitHub/Bitbucket 등
DevOps 도구를 통해 펌웨어를 업로드하고 분석 결과를 조회합니다
고객 사례
Swisscom, ONEKEY 자동화 펌웨어 분석으로 연간 수십만달러 절감
Swisscom은 스위스 최대 통신·IT 서비스 제공업체로, 국내 브로드밴드와 모바일 시장에서 60% 이상의 점유율을 차지하고 있습니다. 고객이 사용하는 단말기는 각종 Wi-Fi 라우터, 리피터, 핫스팟 등 IoT 기기까지 매우 다양합니다. 기존에는 펌웨어 보안 검사를 주로 수동으로 진행해 시간과 인력이 많이 들었습니다. ONEKEY 자동화 펌웨어 분석 플랫폼을 도입한 후 Swisscom은 보안 검사 효율을 크게 높이는 동시에, 펌웨어 문제로 인한 기술 지원 및 수리 비용을 낮추고 공급업체 관리와 의사결정 효율도 함께 개선했습니다.
자주 묻는 질문
네트워크 연결 제품의 보안을 지키는 방법에 대한 상세한 답변을 확인하세요
제품이 전체 생명주기 동안 안전하게 유지되도록 어떻게 보장하나요?
ONEKEY 플랫폼을 통해 개발부터 단종까지 전 주기에 걸친 보호를 받을 수 있습니다. 저희 솔루션은 지속적인 모니터링, 자동화된 취약점 탐지, 정기적인 업데이트 메커니즘을 제공하여 다양한 신종 위협을 효과적으로 방어하고, 제품이 모든 단계에서 신뢰할 수 있는 보호를 받도록 보장합니다.
왜 통합형 사이버 보안 및 컴플라이언스 플랫폼이 필요한가요?
ONEKEY와 같은 통합 플랫폼을 도입하면 보안 및 컴플라이언스 워크플로를 크게 최적화할 수 있습니다. 이는 수작업 감소, 운영 비용 절감, 그리고 제품 보안 상태에 대한 명확하고 직관적인 개요를 의미합니다. 보안 위협에 더 빠르게 대응하고 제품이 항상 최신 보안 표준 요구사항을 충족하도록 할 수 있습니다.
사이버 보안 전략을 기존 개발 프로세스에 어떻게 통합하나요?
ONEKEY는 GitLab, Jenkins, Jira 등 다양한 개발 도구와 매끄럽게 통합될 수 있습니다. 자동화된 보안 검사를 기존 워크플로에 내장함으로써, 추가적인 업무 부담 없이 개발 초기 단계에서 취약점을 즉시 발견하고 수정하여 개발 프로세스의 효율성과 보안성을 유지할 수 있습니다.
제품 보안을 자동화하면 어떤 이점이 있나요?
자동화 기술은 수작업을 크게 줄이고 시간을 절약하며 오류율을 낮출 수 있습니다. ONEKEY는 자동화된 취약점 평가, 컴플라이언스 검사, 위협 탐지 기능을 통해 팀이 핵심 업무에 집중할 수 있도록 합니다. 이는 전반적인 보안 수준을 높일 뿐 아니라 다양한 보안 위험에 더 신속하게 대응할 수 있도록 도와줍니다.
제품이 항상 최신 보안 표준을 충족하도록 어떻게 보장하나요?
ONEKEY만의 Compliance Wizard™ 기능은 관련 사이버 보안 표준의 최신 동향을 지속적으로 추적합니다. 새로운 법규 요구사항을 빠르게 식별하고 최소한의 조정 비용으로 대응할 수 있도록 도와줍니다. 자동화된 변경 알림 기능을 통해 컴플라이언스 관리 업무를 간편하고 효율적으로 만듭니다.
빠른 시작 가이드
- Step 1: 전문 상담
보안 전문가와 초기 요구사항 평가를 진행하며 구체적인 과제를 파악합니다.
- Step 2: 맞춤 데모
실제 업무 환경을 기반으로 맞춤형 플랫폼 기능 데모를 체험합니다.
- Step 3: 제안서 수령
요구사항 상세 내용이 담긴 맞춤 제안서를 받아 신속하게 프로젝트를 시작합니다.